
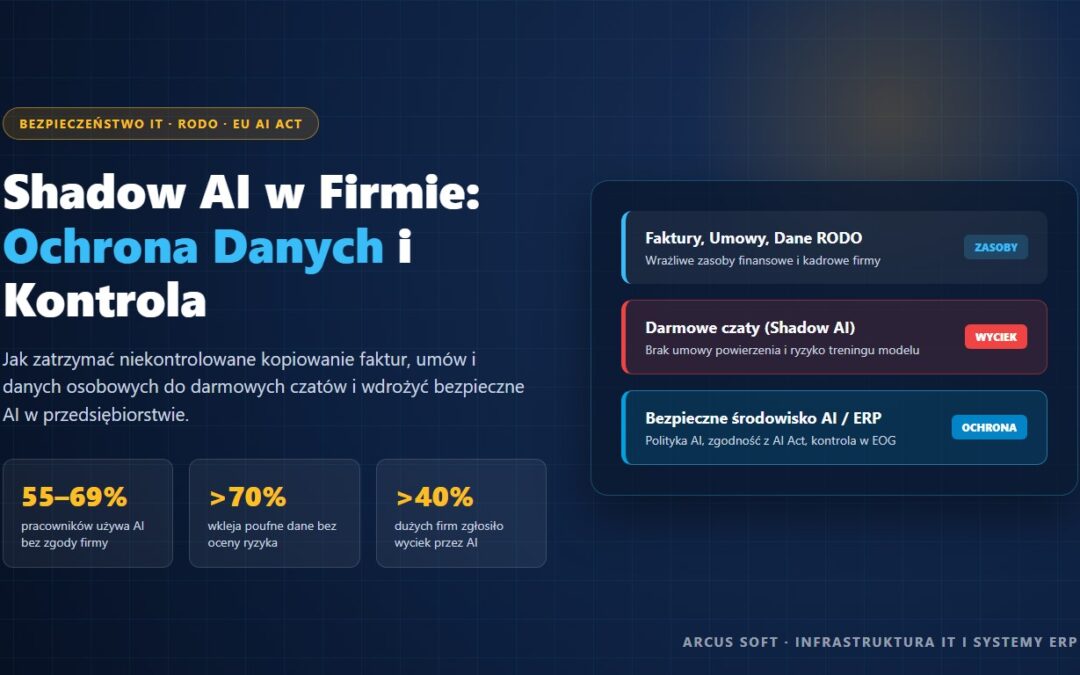
Zjawisko Shadow AI, czyli korzystanie przez pracowników z publicznych narzędzi sztucznej inteligencji bez wiedzy działu IT i zgody zarządu, stało się jednym z najczęstszych źródeł wycieków danych w przedsiębiorstwach. Wklejanie faktur, zestawień wynagrodzeń czy projektów umów do darmowych czatbotów narusza przepisy RODO oraz obowiązki nadzoru wynikające z unijnego AI Act.
Poniższy materiał pokazuje skalę problemu, realne konsekwencje finansowe i prawne dla zarządu oraz czteroetapowy plan uporządkowania pracy z AI bez blokowania efektywności zespołu.
Shadow AI w liczbach: Skala zjawiska w przedsiębiorstwach
Narzędzia generatywne weszły do codziennej pracy działów księgowych, handlowych i HR szybciej niż wewnętrzne regulaminy IT. Zestawienie badań rynkowych (m.in. raportów KPMG, IBM oraz Microsoft/LinkedIn) wskazuje na wyraźną lukę między realnym użyciem AI a kontrolą ze strony firm:
- 55% do 69% pracowników regularnie wykorzystuje narzędzia AI w zadaniach służbowych bez oficjalnej wiedzy lub autoryzacji pracodawcy.
- Ponad 70% użytkowników wprowadza do publicznych, darmowych czatbotów treści firmowe (dane finansowe, fragmenty umów, dane klientów czy kod źródłowy) bez jakiejkolwiek oceny ryzyka.
- Ponad 40% dużych przedsiębiorstw potwierdziło wystąpienie incydentów wycieku danych firmowych lub osobowych za pośrednictwem narzędzi AI.
- Według raportów IBM Cost of a Data Breach incydenty powiązane z Shadow AI generują wyraźnie wyższe straty finansowe niż tradycyjne naruszenia – organizacja dowiaduje się o nich po fakcie, bez logów i możliwości szybkiego odcięcia dostępu.
3 główne ryzyka dla Zarządu i CFO
Z perspektywy właściciela firmy, prezesa lub dyrektora finansowego problem nie polega na tym, że pracownik przyspiesza redagowanie korespondencji. Zagrożenie pojawia się w chwili, gdy na zewnętrzne serwery trafiają dokumenty objęte tajemnicą przedsiębiorstwa lub ochroną prawną.
1. Naruszenie RODO i brak umowy powierzenia
Wklejenie faktury z danymi kontrahenta (JDG), listy płac lub pliku CV do darmowego konta publicznego czatbota oznacza przekazanie danych osobowych zewnętrznemu podmiotowi – często poza Europejski Obszar Gospodarczy.
- Firma jako administrator danych nie posiada z dostawcą darmowej usługi umowy powierzenia przetwarzania danych (art. 28 RODO).
- W regulaminach darmowych planów treści promptów mogą służyć do dalszego trenowania modeli, co oznacza utratę kontroli nad poufnością informacji.
- Odpowiedzialność przed Urzędem Ochrony Danych Osobowych (UODO) ponosi przedsiębiorstwo (sankcje sięgają do 20 mln euro lub 4% globalnego obrotu), a nie nieświadomy pracownik.
2. Wymogi EU AI Act i obowiązek kompetencji (AI Literacy)
Unijny akt o sztucznej inteligencji (EU AI Act) nakłada na firmy konkretne obowiązki w zakresie nadzoru nad wykorzystywanymi systemami AI:
- Art. 4 AI Act (AI Literacy): Pracodawcy muszą zadbać o odpowiedni poziom wiedzy i świadomości pracowników korzystających z narzędzi AI w miejscu pracy.
- Systemy wysokiego ryzyka (np. w HR): Wykorzystanie niezweryfikowanego publicznego czatu do oceny kandydatów, selekcji CV czy punktowania pracowników wkracza w obszar wysokiego ryzyka regulowanego rygorystycznymi procedurami zgodności.
3. Utrata własności intelektualnej i brak śladu rewizyjnego
Gdy analityk finansowy lub handlowiec generuje wnioski na bazie poufnych arkuszy kalkulacyjnych w prywatnym koncie przeglądarki, firma traci pełny ślad rewizyjny (Audit Trail). W razie kontroli podatkowej, sporu z kontrahentem lub odejścia pracownika brakuje informacji, jakie dane opuściły sieć firmową i na jakiej podstawie podjęto decyzję biznesową.
Dlaczego całkowity zakaz AI nie działa? Sztywne zablokowanie dostępu do stron czatbotów na firewallu biurowym rozwiązuje problem wyłącznie pozornie. Pracownicy pod presją czasu przenoszą zadania na prywatne smartfony i prywatne skrzynki e-mail, całkowicie pozbawiając dział IT widoczności i kontroli nad przepływem dokumentów.
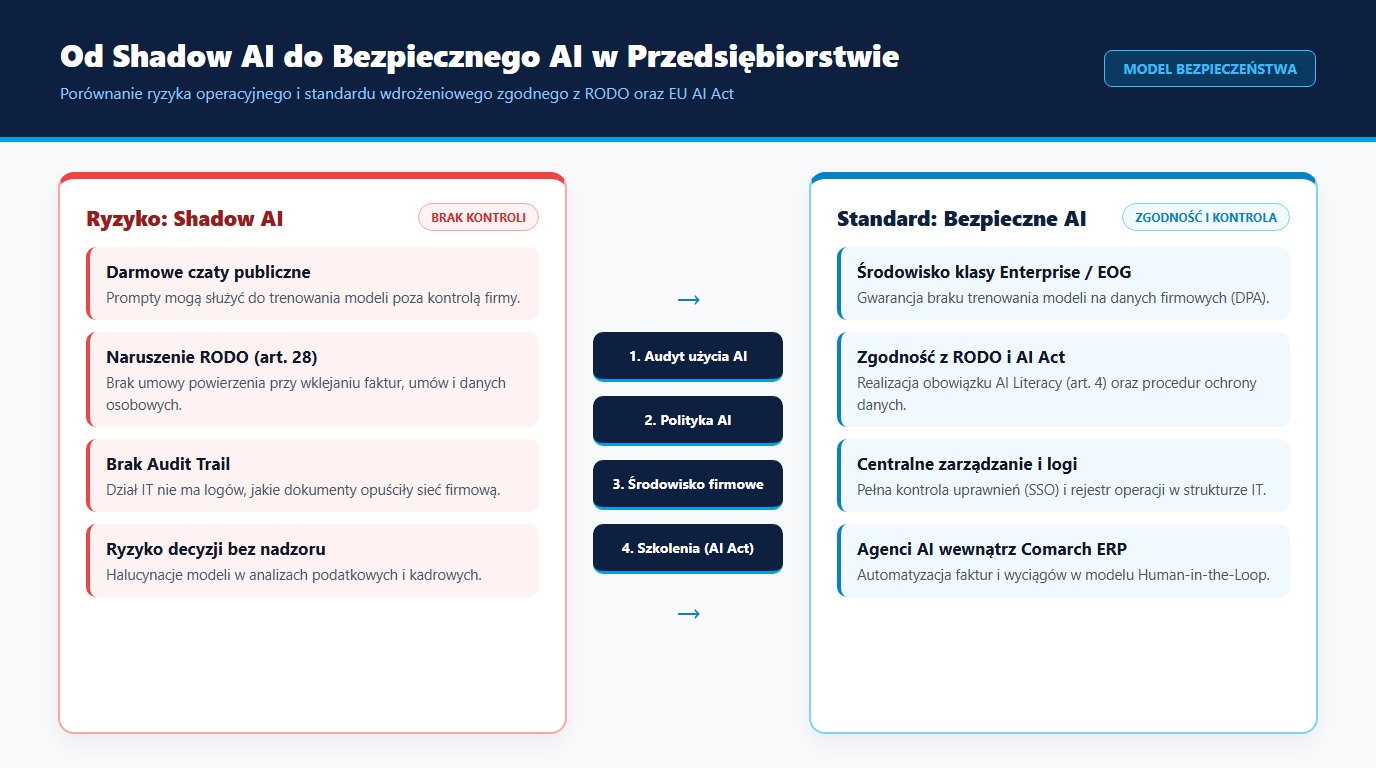
Shadow AI vs. Bezpieczne AI w firmie: Porównanie modeli
| Obszar | Shadow AI (Darmowe konta prywatne) | Bezpieczne AI (Standard korporacyjny / ERP) |
|---|---|---|
| Wykorzystanie danych do treningu | Domyślnie dozwolone w planach darmowych | Wyłączone umownie (brak treningu na danych klienta) |
| Zgodność z RODO | Brak umowy powierzenia (art. 28 RODO) | Podpisane DPA, przetwarzanie w regionie EOG |
| Kontrola dostępu i logi | Brak wglądu IT, prywatne loginy | Centralne zarządzanie (SSO), pełny Audit Trail |
| Praca na danych finansowych | Ręczne kopiowanie plików i faktur na zewnątrz | Przetwarzanie wewnątrz systemu ERP (Human-in-the-Loop) |
| Ryzyko wycieku tajemnicy firmy | Krytyczne | Minimalizowane technicznie i proceduralnie |
Plan wdrożenia bezpiecznego AI w 4 krokach
Zamiast zakazywać narzędzi zwiększających produktywność, zapewnij pracownikom kontrolowane środowisko pracy.
- Inwentaryzacja i audyt użycia (Discovery): Sprawdź z działem IT, z jakich aplikacji AI oraz wtyczek przeglądarkowych faktycznie korzystają poszczególne działy (księgowość, sprzedaż, kadry, logistyka).
- Wdrożenie oficjalnego środowiska firmowego: Uruchom płatne plany biznesowe z gwarancją prywatności danych (dedykowane instancje chmurowe w EOG) oraz wykorzystuj natywne rozwiązania osadzone bezpośrednio w systemach biznesowych, takie jak Agenci AI w Comarch ERP, gdzie dane pozostają w strukturze uprawnień operatora bez wysyłania bazy do publicznych modeli.
- Krótka Polityka Korzystania z AI (Fair Use Policy): Zapisz na 1–2 stronach konkretne zasady: jakich danych nie wolno wprowadzać do zewnętrznych modeli (dane osobowe, numery PESEL/NIP z zestawień, umowy z klauzulą poufności), jak anonimizować treść przed analizą oraz gdzie zgłaszać przypadkowe wprowadzenie danych wrażliwych.
- Praktyczne szkolenie zespołów: Przeszkol pracowników z bezpiecznego promptowania i weryfikacji wyników (realizacja wymogu AI Literacy z art. 4 AI Act oraz ograniczenie ryzyka halucynacji modeli).
Uporządkuj bezpieczeństwo IT i wdróż kontrolowane AI z Arcus Soft
Przejście od niekontrolowanego Shadow AI do bezpiecznej automatyzacji wymaga połączenia wiedzy z zakresu infrastruktury IT, cyberbezpieczeństwa oraz procesów księgowo-handlowych.
- Przeprowadzamy audyt bezpieczeństwa stacji roboczych, sieci i przepływu dokumentów pod kątem wycieków danych do narzędzi zewnętrznych.
- Pomagamy wdrożyć bezpieczne środowiska chmurowe oraz Politykę Korzystania z AI dopasowaną do wymogów RODO i AI Act.
- Konfigurujemy zintegrowanych Agentów AI w Comarch ERP Optima i Comarch ERP XL z zachowaniem kontroli Human-in-the-Loop.
- Szkolimy działy finansowe, handlowe i administrację z bezpiecznej pracy z narzędziami AI.